
IRMA: ISMS-onderdelen en registers
Deze pagina is voor CISO’s, compliance-officers, kwaliteitsmanagers, inkopers en iedereen die het draaiende ISMS bijhoudt. Je leest hoe je de cyclus van een certificering volgt, een directiebeoordeling voorbereidt en vastlegt, aantoont dat medewerkers competent en bewust zijn, ISMS-wijzigingen beheerst doorvoert, en hoe je de ondersteunende registers gebruikt.
Nieuw in IRMA? Begin bij IRMA: aan de slag. Risico’s staan op IRMA: risicomanagement. Maatregelen, normenkaders, de Verklaring van Toepasselijkheid, audits en afwijkingen staan op IRMA: maatregelen en audit. De privacyregisters staan op IRMA: privacy.
De IRMA-app is Nederlandstalig. Welke onderdelen je ziet, hangt af van de modules die voor je organisatie aanstaan, van je rol en van de ISMS-fase. Certificering, Directiebeoordeling en Bewustwording staan alleen in het menu in de fase Onderhoud. Zie De ISMS-fase.
Waar je het vindt
Section titled “Waar je het vindt”| Menu | Menu-items | Op deze pagina |
|---|---|---|
| ISMS | Certificering, Directiebeoordeling, Competentie, Bewustwording | ISMS-onderdelen |
| Registers | ISMS-wijzigingen | ISMS-wijzigingen |
| Registers | Leveranciers, Subverwerkers, Contracten, Verplichtingen | Leveranciers, contracten en verplichtingen |
| Registers | Assets, Informatiesystemen, Incidenten | Assets, informatiesystemen en incidenten |
| Registers | Personenregister, Projecten, Belanghebbenden, Organisatiedoelen | Personen, projecten, belanghebbenden en doelen |
| Registers | Informatiebeheer | IRMA: rapportage, import en export |
Alle registers werken op dezelfde manier: een rij openen, bewerken, filteren, exporteren en importeren staat onder Werken met registers.
ISMS-onderdelen
Section titled “ISMS-onderdelen”Certificering
Section titled “Certificering”Open ISMS → Certificering. Hier volg je de externe certificeringscyclus, van de eerste audit tot de hercertificering. IRMA houdt de cyclus bij; de certificering zelf doet een certificerende instelling.
- Klik op Cyclus instellen en kies de fasen en de frequentie. Fase 1, Fase 2 en Gecertificeerd horen altijd bij de cyclus. Kies welke surveillances en welke hercertificering je norm kent, en stel het Surveillance-interval (maanden) en het Hercertificering-interval (maanden) in. Laat je een interval leeg, dan geldt de standaard: 12 maanden voor surveillance en 36 voor hercertificering. De cadans bepaalt de verwachte datums voor de heraudit in de Jaarplanning.
- Het Cyclusoverzicht toont de Certificerende instelling, de Volgende audit en hoeveel Stappen behaald zijn.
- Voortgang cyclus toont de levenscyclus. Elke fase is Voltooid, Huidig of Gepland, met de status Gepland, Bezig, Behaald of Afgewezen.
- Geldigheid certificaat telt af tot het verloop: Geldig, Verloopt binnenkort, Verlopen of Geen certificaat. Onder Volgende surveillance staat het aftellen tot de volgende audit.
Een certificeringsdeadline kan een melding geven; zie Notificaties instellen.
Directiebeoordeling
Section titled “Directiebeoordeling”Open ISMS → Directiebeoordeling. Dit is de management review van het ISMS (ISO 27001, clausule 9.3). Bovenaan staan de tellers Beoordelingen, Besluiten, Actiepunten en Agendapunten.
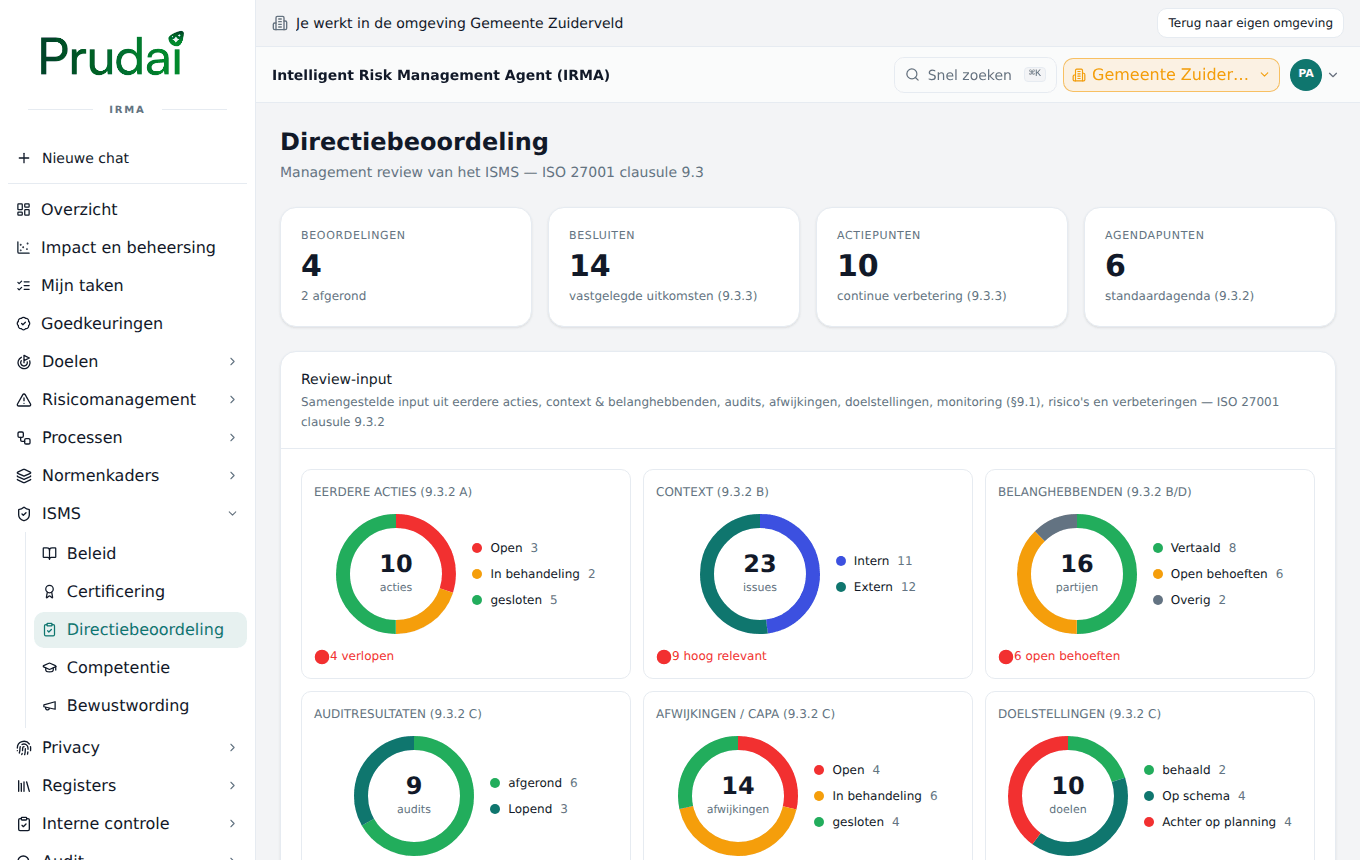
- Review-input stelt IRMA zelf samen uit je registers (clausule 9.3.2): eerdere acties, context, belanghebbenden, auditresultaten, afwijkingen (CAPA), doelstellingen, monitoring en meting, risico’s, verbeteringen en de geplande ISMS-wijzigingen. Zo ligt er een actueel beeld klaar zonder dat iemand cijfers hoeft over te typen. Het overzicht van ISMS-wijzigingen telt dossiers per fase; dat is geen conformiteitsoordeel.
- De Standaardagenda toont de verplichte onderwerpen van de review.
- Onder Beoordelingen staan de gehouden en geplande directiebeoordelingen. Klik op een beoordeling en kies Beoordeling openen voor de besluiten en actiepunten.
- Leg een gehouden review vast met Beoordeling vastleggen: de Titel, de Datum, een Onderwerp (of Algemeen), het Genomen besluit (9.3.3) en een Actiepunt met een Eigenaar en een Streefdatum.
- Onder Actiepunten staan de openstaande verbeteracties uit eerdere beoordelingen.
Competentie
Section titled “Competentie”Open ISMS → Competentie. In het Competentieregister leg je per rol vast welke competentie nodig is voor het ISMS en waaruit blijkt dat iemand die heeft (ISO 27001, clausule 7.2).
- Klik op Toevoegen en vul in het venster Competentie toevoegen de Rol, de Vereiste competentie, het Bewijs (een korte notitie), de Eigenaar en de Status in. Stel eventueel het Huidig niveau en het Streefniveau in.
- Onder Niveaus maak je je eigen niveauschaal, bijvoorbeeld Bewust, Bekwaam, Expert.
- Koppel met Documenten de stukken die de competentie aantonen, zoals trainingen. Zonder koppeling ontbreekt het bewijs nog.
- Bovenaan staan Rollen, Voldoet en Hiaten, en de Competentiedekking: de verdeling van je rollen naar competentiestatus.
Bewustwording
Section titled “Bewustwording”Open ISMS → Bewustwording. In het Bewustwordingsregister leg je bewustwordingscampagnes vast (ISO 27001, clausule 7.3).
- Klik op Toevoegen en vul in het venster Campagne toevoegen de Campagne, de Doelgroep, de Voltooiing (%), de datum Uitgevoerd op, de Eigenaar en de Status in.
- Koppel eventueel een Competentie en leg een meting vast: de Soort meting, de Meetwaarde en de Eenheid / toelichting, bijvoorbeeld hoeveel medewerkers op een nagebootste phishingmail klikten.
- Voltooiing in beeld toont de gemiddelde voltooiing en de voltooiing per doelgroep.
IRMA houdt de campagnes en de uitkomst bij. Het geeft de training of de test zelf niet.
ISMS-wijzigingen
Section titled “ISMS-wijzigingen”Open Registers → ISMS-wijzigingen. Hier beheers je wijzigingen aan het ISMS (ISO 27001, clausule 6.3): je plant een wijziging, beoordeelt de impact en legt het besluit, de uitvoering en de verificatie vast.
- Klik op Wijziging voorstellen en vul de Titel, de Aanleiding, de Omschrijving en de Soort in: Beleid, Proces, Techniek, Organisatie of Overig.
- Koppel onder Geraakte objecten de documenten, risico’s, maatregelen, processen, leveranciers, taken of meetprogramma’s die de wijziging raakt. Verandert een koppeling later, dan vraagt IRMA om een nieuwe impactbeoordeling.
- Een wijziging doorloopt de Wijzigingscyclus: Voorgesteld, Beoordeeld, Goedgekeurd, Doorgevoerd, Geverifieerd. Je gebruikt de knoppen Impact bevestigen, Goedkeuren of Afwijzen (met de Motivering besluit), Uitvoering vastleggen (met het Bewijs van uitvoering) en Verificatie vastleggen (met de Verificatie-uitkomst). Bij elke stap legt IRMA vast wie het deed en wanneer.
- Met Laat de assistent een impactvoorstel maken vraag je de IRMA-assistent om een voorstel voor de impact. Dat voorstel staat bij de wijziging als AI-voorstel · niet geverifieerd; jij controleert het en de bronnen voordat je de impact bevestigt.
Bovenaan staat Clausule 6.3: vastgelegd wijzigingsbewijs: hoeveel wijzigingen geverifieerd zijn en hoeveel nog lopen. Dat is een telling van dossiers, geen certificerings- of conformiteitsoordeel.
Leveranciers, contracten en verplichtingen
Section titled “Leveranciers, contracten en verplichtingen”Leveranciers
Section titled “Leveranciers”Open Registers → Leveranciers. Het Leveranciersregister bevat de leveranciers, cloudproviders en tooling die voor het ISMS relevant zijn. Bovenaan staan Leveranciers, Met DPA en Hoog kritiek.
Per leverancier leg je vast: Naam, Dienst / asset, Type, Kritiekheid, Regio / doorgiftegrondslag, Data-impact, of er een Verwerkersovereenkomst (DPA) is, de Contract / DPA-status, de Assurance / certificering en de Status (Actief, Uitgefaseerd of Beëindigd).
De Due-diligence-checklist hoort bij elke leverancier: voeg met Checklistpunt toevoegen… punten toe voor de beoordeling van een nieuwe leverancier en voor de periodieke review, en zet elk punt met Status wijzigen op Open, Voldaan of N.v.t.
Subverwerkers
Section titled “Subverwerkers”Open Registers → Subverwerkers. Per subverwerker of technische dienstverlener leg je de Rol / verwerking, de Regio, de Doorgiftegrondslag, de Data-categorie, de Toegang tot dossierinhoud, de Kritiekheid en de Status (Actief, Fallback of Inactief) vast.
Met Zichtbaarheid bepaal je wat er naar buiten gaat: een publieke regel is de basis voor de lijst in je Trust Center, een restricted regel blijft intern. Een Publicatie-opmerking en de Open actie leggen vast wat nog moet gebeuren.
Contracten
Section titled “Contracten”Open Registers → Contracten. Per contract leg je de Naam, de Leverancier (optioneel, uit het leveranciersregister), de Startdatum, Einddatum, Opzegtermijn (maanden), de Waarde (€) (optioneel), de Eigenaar en de Status vast: Concept, Actief, Opgezegd of Beëindigd.
IRMA rekent de uiterste opzegdatum voor je uit: de einddatum min de opzegtermijn. In de kolom Opzegdeadline zie je die datum, en de teller Aandacht nodig telt de contracten waarvan de opzegdeadline nadert of is verstreken.
Verplichtingen
Section titled “Verplichtingen”Open Registers → Verplichtingen. In het Verplichtingenregister staan de wettelijke, regelgevende en contractuele eisen die op je organisatie van toepassing zijn (Annex A 5.31). Leg per verplichting de Naam, de Bron en een Omschrijving vast en koppel de beheersmaatregelen die er invulling aan geven. De tellers Gekoppelde maatregelen en Zonder maatregel laten zien welke verplichtingen nog geen maatregel hebben (vereist aandacht).
Assets, informatiesystemen en incidenten
Section titled “Assets, informatiesystemen en incidenten”Assets
Section titled “Assets”Open Registers → Assets. Het Bedrijfsmiddelenregister bevat je informatiebezittingen, geclassificeerd op vertrouwelijkheid, integriteit en beschikbaarheid. Leg de Naam, het Type, de Soort, de drie classificaties (Vertrouwelijkheid, Integriteit, Beschikbaarheid; samen CIA) en de Eigenaar vast.
Informatiesystemen
Section titled “Informatiesystemen”Open Registers → Informatiesystemen. Dit is het deel van de assets met de Soort Informatiesysteem. Systemen ondersteunen de processen; op een informatiesysteem voer je een DPIA uit. De tellers Met DPIA en Review verlopen laten zien welke systemen nog een beoordeling nodig hebben. Het belang van je informatiesystemen voor je bedrijfsdoelen, afgezet tegen de mate van beheersing, zie je op het dashboard Impact en beheersing.
Incidenten
Section titled “Incidenten”Open Registers → Incidenten. Hier leg je een incident vast of bekijk je meldingen uit monitoring. Een incident heeft een Bron (bijvoorbeeld Handmatig, Agent of VPS), een Ernst (Laag, Middel, Hoog, Kritiek), een Status (Nieuw tot Afgehandeld) en het aantal Voorvallen. Open een incident voor de details: de herkomst, het tijdstip, de impact, de gekoppelde entiteiten (systeem, leverancier, proces, risico) en de afhandeling met Opgelost op en Remediatie.
- Met Bestand toevoegen voeg je een foto, PDF of Word-bestand toe, tot 10 MB per bijlage.
- Een eigen systeem kan incidenten automatisch aanleveren met een service-token; zie Service-tokens. Het systeem dat aanlevert geeft elke melding een sleutel mee, zodat een herhaling van dezelfde melding geen dubbel incident oplevert.
Meldingen van een datalek registreer je in het datalekregister.
Personen, projecten, belanghebbenden en doelen
Section titled “Personen, projecten, belanghebbenden en doelen”Personenregister
Section titled “Personenregister”Open Registers → Personenregister. Dit is het adresboek voor assessments: naam, rol, e-mailadres en afdeling. Wie een e-mailadres heeft, kun je per mail uitnodigen voor een assessment-uitvraag; wie geen adres heeft, kun je niet per mail uitnodigen. Aan een persoon kun je het Gekoppeld account hangen, zodat risico’s en exports de naam tonen in plaats van een account-id. Dit koppelen heb je ook nodig voor leestoegang per afdeling.
Projecten
Section titled “Projecten”Open Registers → Projecten. Projecten zijn bewust licht: naam, omschrijving, eigenaar en status (Actief, Afgerond of Gestopt). Aan een project koppel je risico’s. Er zijn geen periodes of budgetten.
Belanghebbenden
Section titled “Belanghebbenden”Open Registers → Belanghebbenden. Het belanghebbendenregister bevat de partijen die ertoe doen voor je ISMS, met hun behoeften en verwachtingen (ISO 27001, clausule 4.2). Een behoefte vertaal je naar een verplichting; de teller Vertaald laat zien hoeveel behoeften dat al zijn.
Organisatiedoelen
Section titled “Organisatiedoelen”Open Registers → Organisatiedoelen. Dit zijn de doelen van de organisatie, breder dan de doelstellingen van het ISMS. Leg de Naam, de Omschrijving, de Eigenaar (een rol), de periode (Periode van en Periode tot) en de Status vast: Concept, Actief, Gerealiseerd of Vervallen. Strategische risico’s koppel je aan een doel. De doelstellingen en de context van het ISMS staan op IRMA: maatregelen en audit.